
Benutzerdefinierte CSP
-
Windows Security Baselines Win11 24H2
Hier findet ihr die aktuelle Version für Windows 11 Pro 24H2 zum Importieren in Relution (Passwort: "Relution"):
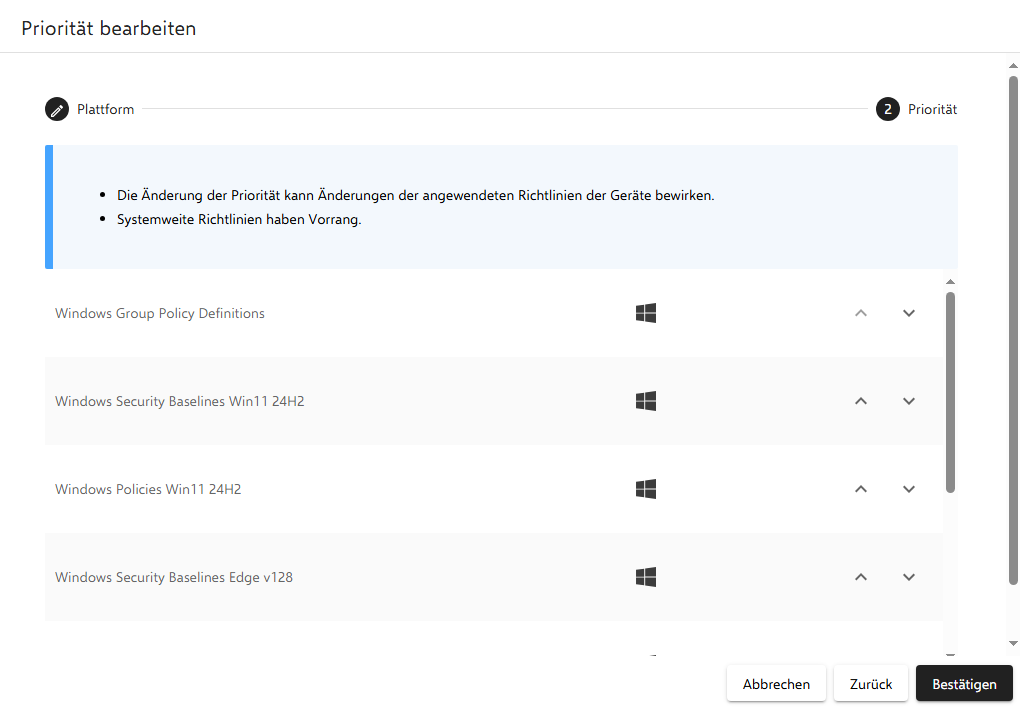
https://vgv-kibo.de/s/D4JBqM4zGLBnpkdIn der Richtlinie sind ein paar CSP's deaktiviert, da diese Benutzereinstellungen enthalten, nur für Windows Enterprise gültig sind oder erst für eine spätere Version funktionieren. Ich habe den Grund für das Deaktivieren jetzt im jeweiligen Namen dokumentiert. Darüber hinaus muss die Richtlinie "Windows Group Policy Definitions" (siehe unten) zuerst angewendet werden, damit die Richtlinie sauber durchläuft.
Stand 26.05.2025: 352 CSP's
Typ
Name
Aktiviert
Restriktionen
PreventEnablingLockScreenCamera
PreventLockScreenSlideShow
ApplyUACRestrictionsToLocalAccountsOnNetworkLogon
ConfigureSMBV1ClientDriver
ConfigureSMBV1Server
EnableStructuredExceptionHandlingOverwriteProtection
WDigestAuthentication
IPv6SourceRoutingProtectionLevel
IPSourceRoutingProtectionLevel
AllowICMPRedirectsToOverrideOSPFGeneratedRoutes
AllowTheComputerToIgnoreNetBIOSNameReleaseRequestsExceptFromWINSServers
Turn_Off_Multicast
HardenedUNCPaths
ProhitConnectionToNonDomainNetworksWhenConnectedToDomainAuthenticatedNetwork
ConfigureRedirectionGuardPolicy
ConfigureRpcConnectionPolicy
ConfigureRpcListenerPolicy
ConfigureRpcTcpPort
RestrictDriverInstallationToAdministrators
ConfigureCopyFilesPolicy
NoLockScreenToastNotification (Disabled -> User Policy)
AllowEncryptionOracle
RemoteHostAllowsDelegationOfNonExportableCredentials
PreventInstallationOfMatchingDeviceSetupClasses
BootStartDriverInitialization
CSE_Registry
BootStartDriverInitialization
DisableInternetDownloadForWebPublishingAndOnlineOrderingWizards
AllowCustomSSPsAPs
AllowStandbyStatesWhenSleepingOnBattery
AllowStandbyWhenSleepingPluggedIn
RequirePasswordWhenComputerWakesOnBattery
RequirePasswordWhenComputerWakesPluggedIn
SolicitedRemoteAssistance
RestrictUnauthenticatedRPCClients
AllowMicrosoftAccountsToBeOptional
DisallowAutoplayForNonVolumeDevices
SetDefaultAutoRunBehavior
TurnOffAutoPlay
FixedDrivesRequireEncryption
RemovableDrivesRequireEncryption
EnumerateAdministrators
SpecifyMaximumFileSizeApplicationLog
SpecifyMaximumFileSizeSecurityLog
SpecifyMaximumFileSizeSystemLog
EnableSmartScreen
TurnOffDataExecutionPreventionForExplorer
TurnOffHeapTerminationOnCorruption
AllowSoftwareWhenSignatureIsInvalid
CheckServerCertificateRevocation
CheckSignaturesOnDownloadedPrograms
DoNotAllowActiveXControlsInProtectedMode
DisableEncryptionSupport
DisableProcessesInEnhancedProtectedMode
AllowEnhancedProtectedMode
DisableIgnoringCertificateErrors
InternetZoneAllowAccessToDataSources
InternetZoneAllowCopyPasteViaScript
InternetZoneAllowDragAndDropCopyAndPasteFiles
InternetZoneAllowLoadingOfXAMLFiles
InternetZoneAllowOnlyApprovedDomainsToUseActiveXControls
InternetZoneAllowOnlyApprovedDomainsToUseTDCActiveXControl
InternetZoneAllowScriptInitiatedWindows
InternetZoneAllowScriptingOfInternetExplorerWebBrowserControls
InternetZoneAllowScriptlets
InternetZoneAllowUpdatesToStatusBarViaScript
InternetZoneAllowVBScriptToRunInInternetExplorer
InternetZoneAllowAutomaticPromptingForFileDownloads
InternetZoneDoNotRunAntimalwareAgainstActiveXControls
InternetZoneDownloadSignedActiveXControls
InternetZoneDownloadUnsignedActiveXControls
InternetZoneEnableDraggingOfContentFromDifferentDomainsAcrossWindows
InternetZoneIncludeLocalPathWhenUploadingFilesToServer
InternetZoneInitializeAndScriptActiveXControls
InternetZoneJavaPermissions
InternetZoneLaunchingApplicationsAndFilesInIFRAME
InternetZoneLogonOptions
InternetZoneNavigateWindowsAndFrames
InternetZoneAllowNETFrameworkReliantComponents
InternetZoneRunNETFrameworkReliantComponentsSignedWithAuthenticode
InternetZoneShowSecurityWarningForPotentiallyUnsafeFiles
InternetZoneEnableCrossSiteScriptingFilter
InternetZoneEnableProtectedMode
InternetZoneAllowSmartScreenIE
InternetZoneAllowUserDataPersistence
InternetZoneAllowLessPrivilegedSites
IncludeAllNetworkPaths
AllowCertificateAddressMismatchWarning
IntranetZoneDoNotRunAntimalwareAgainstActiveXControls
IntranetZoneInitializeAndScriptActiveXControls
IntranetZoneJavaPermissions
LocalMachineZoneDoNotRunAntimalwareAgainstActiveXControls
LocalMachineZoneJavaPermissions
LockedDownInternetZoneAllowSmartScreenIE
LockedDownIntranetJavaPermissions
LockedDownLocalMachineZoneJavaPermissions
LockedDownRestrictedSitesZoneAllowSmartScreenIE
LockedDownTrustedSitesZoneJavaPermissions
RestrictedSitesZoneAllowAccessToDataSources
RestrictedSitesZoneAllowActiveScripting
RestrictedSitesZoneAllowBinaryAndScriptBehaviors
RestrictedSitesZoneAllowCopyPasteViaScript
RestrictedSitesZoneAllowDragAndDropCopyAndPasteFiles
RestrictedSitesZoneAllowFileDownloads
RestrictedSitesZoneAllowLoadingOfXAMLFiles
RestrictedSitesZoneAllowMETAREFRESH
RestrictedSitesZoneAllowOnlyApprovedDomainsToUseActiveXControls
RestrictedSitesZoneAllowOnlyApprovedDomainsToUseTDCActiveXControl
RestrictedSitesZoneAllowScriptInitiatedWindows
RestrictedSitesZoneAllowScriptingOfInternetExplorerWebBrowserControls
RestrictedSitesZoneAllowScriptlets
RestrictedSitesZoneAllowUpdatesToStatusBarViaScript
RestrictedSitesZoneAllowVBScriptToRunInInternetExplorer
RestrictedSitesZoneAllowAutomaticPromptingForFileDownloads
RestrictedSitesZoneDoNotRunAntimalwareAgainstActiveXControls
RestrictedSitesZoneDownloadSignedActiveXControls
RestrictedSitesZoneDownloadUnsignedActiveXControls
RestrictedSitesZoneEnableDraggingOfContentFromDifferentDomainsAcrossWindows
RestrictedSitesZoneEnableDraggingOfContentFromDifferentDomainsWithinWindows
RestrictedSitesZoneIncludeLocalPathWhenUploadingFilesToServer
RestrictedSitesZoneInitializeAndScriptActiveXControls
RestrictedSitesZoneJavaPermissions
RestrictedSitesZoneLaunchingApplicationsAndFilesInIFRAME
RestrictedSitesZoneLogonOptions
RestrictedSitesZoneNavigateWindowsAndFrames
RestrictedSitesZoneAllowNETFrameworkReliantComponents
RestrictedSitesZoneRunNETFrameworkReliantComponentsSignedWithAuthenticode
RestrictedSitesZoneRunActiveXControlsAndPlugins
RestrictedSitesZoneScriptActiveXControlsMarkedSafeForScripting
RestrictedSitesZoneScriptingOfJavaApplets
RestrictedSitesZoneShowSecurityWarningForPotentiallyUnsafeFiles
RestrictedSitesZoneEnableCrossSiteScriptingFilter
RestrictedSitesZoneTurnOnProtectedMode
RestrictedSitesZoneAllowSmartScreenIE
RestrictedSitesZoneUsePopupBlocker
RestrictedSitesZoneAllowUserDataPersistence
RestrictedSitesZoneAllowLessPrivilegedSites
TrustedSitesZoneDoNotRunAntimalwareAgainstActiveXControls
TrustedSitesZoneInitializeAndScriptActiveXControls
TrustedSitesZoneJavaPermissions
DisableBypassOfSmartScreenWarnings
DisableBypassOfSmartScreenWarningsAboutUncommonFiles
PreventManagingSmartScreenFilter
PreventPerUserInstallationOfActiveXControls
DoNotAllowUsersToAddSites
DoNotAllowUsersToChangePolicies
SecurityZonesUseOnlyMachineSettings
SpecifyUseOfActiveXInstallerService
DisableCrashDetection
DisableSecuritySettingsCheck
AllowAutoComplete (Disabled -> User Policy)
RemoveRunThisTimeButtonForOutdatedActiveXControls
DoNotBlockOutdatedActiveXControls
AllowFallbackToSSL3
ConsistentMimeHandlingInternetExplorerProcesses
MimeSniffingSafetyFeatureInternetExplorerProcesses
MKProtocolSecurityRestrictionInternetExplorerProcesses
NotificationBarInternetExplorerProcesses
ProtectionFromZoneElevationInternetExplorerProcesses
RestrictActiveXInstallInternetExplorerProcesses
RestrictFileDownloadInternetExplorerProcesses
ScriptedWindowSecurityRestrictionsInternetExplorerProcesses
DisableBlockAtFirstSeen
RealtimeProtection_DisableScanOnRealtimeEnable
Scan_DisablePackedExeScanning
DisableRoutinelyTakingAction
DoNotAllowPasswordSaving
DoNotAllowDriveRedirection
PromptForPasswordUponConnection
RequireSecureRPCCommunication
ClientConnectionEncryptionLevel
DisableEnclosureDownloading
EnableMPRNotifications
AllowAutomaticRestartSignOn
TurnOnPowerShellScriptBlockLogging
AllowBasicAuthentication_Service
AllowUnencryptedTraffic_Client
DisallowDigestAuthentication
AllowUnencryptedTraffic_Service
DisallowStoringOfRunAsCredentials
AccountLogon_AuditCredentialValidation
AccountLogonLogoff_AuditAccountLockout
AccountLogonLogoff_AuditGroupMembership
AccountLogonLogoff_AuditLogon
PolicyChange_AuditAuthenticationPolicyChange
PolicyChange_AuditPolicyChange
ObjectAccess_AuditFileShare
AccountLogonLogoff_AuditOtherLogonLogoffEvents
AccountManagement_AuditSecurityGroupManagement
System_AuditSecuritySystemExtension
AccountLogonLogoff_AuditSpecialLogon
AccountManagement_AuditUserAccountManagement
DetailedTracking_AuditPNPActivity
DetailedTracking_AuditProcessCreation
ObjectAccess_AuditDetailedFileShare
ObjectAccess_AuditOtherObjectAccessEvents
ObjectAccess_AuditRemovableStorage
PolicyChange_AuditMPSSVCRuleLevelPolicyChange
PolicyChange_AuditOtherPolicyChangeEvents
PrivilegeUse_AuditSensitivePrivilegeUse
System_AuditOtherSystemEvents
System_AuditSecurityStateChange
System_AuditSystemIntegrity
AllowPasswordManager
AllowSmartScreen
PreventCertErrorOverrides
PreventSmartScreenPromptOverride
PreventSmartScreenPromptOverrideForFiles
AllowDirectMemoryAccess
AllowArchiveScanning
AllowBehaviorMonitoring
AllowCloudProtection
AllowFullScanRemovableDriveScanning
AllowOnAccessProtection
AllowRealtimeMonitoring
AllowIOAVProtection
AllowScriptScanning
AttackSurfaceReductionRules
CloudBlockLevel
CloudExtendedTimeout
DisableLocalAdminMerge
EnableFileHashComputation
EnableNetworkProtection
HideExclusionsFromLocalAdmins
PUAProtection
RealTimeScanDirection
SubmitSamplesConsent
EnableConvertWarnToBlock
HideExclusionsFromLocalUsers
OobeEnableRtpAndSigUpdate
PassiveRemediation
QuickScanIncludeExclusions
ConfigureSystemGuardLaunch
LsaCfgFlags (Disabled -> Windows Enterprise Policy)
EnableVirtualizationBasedSecurity
RequirePlatformSecurityFeatures
MachineIdentityIsolation (Disabled -> Windows Enterprise Policy)
DevicePasswordEnabled
DevicePasswordHistory
MinDevicePasswordLength
DeviceEnumerationPolicy
AllowWindowsSpotlight (Disabled -> User & Windows Enterprise Policy)
AllowWindowsConsumerFeatures (Disabled -> Windows Enterprise Policy)
AllowThirdPartySuggestionsInWindowsSpotlight (Disabled -> User Policy)
EnableFirewall
EnableLogSuccessConnections
DefaultOutboundAction
EnableLogDroppedPackets
DisableInboundNotifications
LogMaxFileSize
DefaultInboundAction
EnableFirewall
LogMaxFileSize
DefaultInboundAction
EnableLogSuccessConnections
EnableLogDroppedPackets
DefaultOutboundAction
DisableInboundNotifications
EnableFirewall
EnableLogDroppedPackets
LogMaxFileSize
DefaultOutboundAction
DisableInboundNotifications
DefaultInboundAction
AllowLocalPolicyMerge
EnableLogSuccessConnections
AllowLocalIpsecPolicyMerge
AuditClientDoesNotSupportEncryption (Disabled -> Min OS Version)
AuditClientDoesNotSupportSigning (Disabled -> Min OS Version)
AuditInsecureGuestLogon (Disabled -> Min OS Version)
AuthRateLimiterDelayInMs (Disabled -> Min OS Version)
EnableAuthRateLimiter (Disabled -> Min OS Version)
MaxSmb2Dialect (Disabled -> Min OS Version)
MinSmb2Dialect (Disabled -> Min OS Version)
EnableMailslots (Disabled -> Min OS Version)
EnableInsecureGuestLogons
AuditInsecureGuestLogon (Disabled -> Min OS Version)
AuditServerDoesNotSupportEncryption (Disabled -> Min OS Version)
AuditServerDoesNotSupportSigning (Disabled -> Min OS Version)
MaxSmb2Dialect (Disabled -> Min OS Version)
MinSmb2Dialect (Disabled -> Min OS Version)
RequireEncryption (Disabled -> Min OS Version)
EnableMailslots (Disabled -> Min OS Version)
Accounts_LimitLocalAccountUseOfBlankPasswordsToConsoleLogonOnly
InteractiveLogon_MachineInactivityLimit
InteractiveLogon_SmartCardRemovalBehavior
MicrosoftNetworkClient_DigitallySignCommunicationsAlways
MicrosoftNetworkClient_SendUnencryptedPasswordToThirdPartySMBServers
MicrosoftNetworkServer_DigitallySignCommunicationsAlways
NetworkAccess_DoNotAllowAnonymousEnumerationOfSAMAccounts
NetworkAccess_DoNotAllowAnonymousEnumerationOfSamAccountsAndShares
NetworkAccess_RestrictAnonymousAccessToNamedPipesAndShares
NetworkAccess_RestrictClientsAllowedToMakeRemoteCallsToSAM
NetworkSecurity_DoNotStoreLANManagerHashValueOnNextPasswordChange
NetworkSecurity_LANManagerAuthenticationLevel
NetworkSecurity_MinimumSessionSecurityForNTLMSSPBasedClients
NetworkSecurity_MinimumSessionSecurityForNTLMSSPBasedServers
UserAccountControl_BehaviorOfTheElevationPromptForAdministratorProtection (Disabled -> Min OS Version)
UserAccountControl_BehaviorOfTheElevationPromptForStandardUsers
UserAccountControl_DetectApplicationInstallationsAndPromptForElevation
UserAccountControl_OnlyElevateUIAccessApplicationsThatAreInstalledInSecureLocations
UserAccountControl_RunAllAdministratorsInAdminApprovalMode
UserAccountControl_UseAdminApprovalMode
UserAccountControl_VirtualizeFileAndRegistryWriteFailuresToPerUserLocations
ConfigureLsaProtectedProcess
AllowGameDVR
MSIAllowUserControlOverInstall
MSIAlwaysInstallWithElevatedPrivileges
SmartScreenEnabled
PreventSmartScreenPromptOverride
LetAppsActivateWithVoiceAboveLock
AllowIndexingEncryptedStoresOrItems
EnableSmartScreenInShell
PreventOverrideForFilesInShell
NotifyMalicious
NotifyPasswordReuse
NotifyUnsafeApp
ServiceEnabled
ConfigureXboxAccessoryManagementServiceStartupMode
ConfigureXboxLiveAuthManagerServiceStartupMode
ConfigureXboxLiveGameSaveServiceStartupMode
ConfigureXboxLiveNetworkingServiceStartupMode
EnableXboxGameSaveTask
AccessFromNetwork
AllowLocalLogOn
BackupFilesAndDirectories
CreateGlobalObjects
CreatePageFile
DebugPrograms
DenyAccessFromNetwork
DenyRemoteDesktopServicesLogOn
ImpersonateClient
LoadUnloadDeviceDrivers
ManageAuditingAndSecurityLog
ManageVolume
ModifyFirmwareEnvironment
ProfileSingleProcess
RemoteShutdown
RestoreFilesAndDirectories
TakeOwnership
HypervisorEnforcedCodeIntegrity
AllowAutoConnectToWiFiSenseHotspots
AllowInternetSharing
FacialFeaturesUseEnhancedAntiSpoofing
AllowWindowsInkWorkspace
BackupDirectory (Disabled -> Error)
PKInitHashAlgorithmConfiguration
PKInitHashAlgorithmSHA256
PKInitHashAlgorithmSHA384
PKInitHashAlgorithmSHA512
PKInitHashAlgorithmSHA1
EnableSudo (Disabled -> Min OS Version)
https://learn.microsoft.com/en-us/intune/intune-service/protect/security-baseline-settings-mdm-all?pivots=mdm-24h2 -
Windows Policies Win11 24H2
Hier findet ihr die aktuellste Version zum Importieren in Relution (Passwort: "Relution"):
https://vgv-kibo.de/s/D4JBqM4zGLBnpkdStand 08.05.2025: 3 CSP's
UseDefaultTile
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-csp-admx-cpls#usedefaulttileRemovableDrivesRequireEncryption
Kehrt die Richtlinie aus Windows Security Baselines Win11 24H2 um -
Windows Group Policy Definitions
Hier findet ihr die aktuellste Version zum Importieren in Relution (Passwort: "Relution"):
https://vgv-kibo.de/s/D4JBqM4zGLBnpkdStand 09.06.2026: 1 CSP's
EdgeAdmx149
https://learn.microsoft.com/en-us/windows/client-management/win32-and-centennial-app-policy-configuration -
Windows Security Baselines Edge v139
Hier findet ihr die aktuellste Version zum Importieren in Relution (Passwort: "Relution"):
https://vgv-kibo.de/s/D4JBqM4zGLBnpkdStand 09.06.2026: 19 CSP's
EnableUnsafeSwiftShader
InternetExplorerIntegrationReloadInIEModeAllowed
SSLErrorOverrideAllowed
InternetExplorerIntegrationZoneIdentifierMhtFileAllowed
DynamicCodeSettings
ApplicationBoundEncryptionEnabled
BrowserLegacyExtensionPointsBlockingEnabled
SitePerProcess
InternetExplorerModeToolbarButtonEnabled
SharedArrayBufferUnrestrictedAccessAllowed
TyposquattingCheckerEnabled
ExtensionInstallBlocklist
BasicAuthOverHttpEnabled
AuthSchemes
NativeMessagingUserLevelHosts
SmartScreenEnabled
SmartScreenPuaEnabled
PreventSmartScreenPromptOverride
PreventSmartScreenPromptOverrideForFiles -
Windows Security Baselines Edge v139
Hier findet ihr die aktuellste Version zum Importieren in Relution (Passwort: "Relution"):
https://vgv-kibo.de/s/D4JBqM4zGLBnpkdStand 09.06.2026: 19 CSP's
EnableUnsafeSwiftShader
InternetExplorerIntegrationReloadInIEModeAllowed
SSLErrorOverrideAllowed
InternetExplorerIntegrationZoneIdentifierMhtFileAllowed
DynamicCodeSettings
ApplicationBoundEncryptionEnabled
BrowserLegacyExtensionPointsBlockingEnabled
SitePerProcess
InternetExplorerModeToolbarButtonEnabled
SharedArrayBufferUnrestrictedAccessAllowed
TyposquattingCheckerEnabled
ExtensionInstallBlocklist
BasicAuthOverHttpEnabled
AuthSchemes
NativeMessagingUserLevelHosts
SmartScreenEnabled
SmartScreenPuaEnabled
PreventSmartScreenPromptOverride
PreventSmartScreenPromptOverrideForFiles@Martin-Eulitz Hallo ich habe hierzu eine Rückfrage. Wenn ich die von dir bereitgestellten Dateien runterlade weiß ich ehrlich gesagt nicht wie ich diese öffnen soll. Sie sind vom Typ REXP und zeigen beim Öffnen mit Notepad++ nur Kauderwelsch an. Und ich wurde an keiner Stelle dazu aufgefordert ein Passwort einzugeben. Somit weiß ich nicht, wie ich an den vermeintlichen SyncML rankomme. Tut mir leid, falls dies eine absolute Anfängerfrage ist.
 Vielen Dank für deine ganzen Beiträge. Ohne diese wäre ich schon oft aufgeschmissen gewesen.
-
@Martin-Eulitz Hallo ich habe hierzu eine Rückfrage. Wenn ich die von dir bereitgestellten Dateien runterlade weiß ich ehrlich gesagt nicht wie ich diese öffnen soll. Sie sind vom Typ REXP und zeigen beim Öffnen mit Notepad++ nur Kauderwelsch an. Und ich wurde an keiner Stelle dazu aufgefordert ein Passwort einzugeben. Somit weiß ich nicht, wie ich an den vermeintlichen SyncML rankomme. Tut mir leid, falls dies eine absolute Anfängerfrage ist.
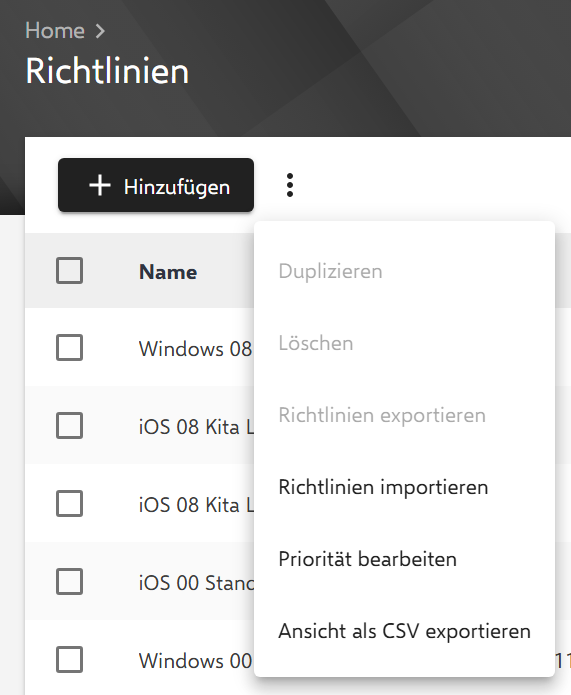
Vielen Dank für deine ganzen Beiträge. Ohne diese wäre ich schon oft aufgeschmissen gewesen.@Caroline-Linde Hallo Caroline, du kannst diese Dateien einfach in Relution unter Richtlinien importieren (Passwort: "Relution"):
Gruß Martin
-
@Caroline-Linde Hallo Caroline, du kannst diese Dateien einfach in Relution unter Richtlinien importieren (Passwort: "Relution"):
Gruß Martin
@Martin-Eulitz Moin, danke erstmal für deine Vorarbeit!
Ich hab gerade ein frisch eingeschriebenenes Windows-Notebook aufgesetzt aber nach dem Import der Richtlinien musste ich leider feststellen, dass rund 80% der CSPs nicht angewendet werden entweder (1) COMMAND_NOT_ALLOWED oder (2) OPTIONAL_FEATURE_NOT_SUPPORTED
Zu 1):
Betrifft die meisten CSPs.Zu 2):
Benutzerdefinierte CSP (DefaultOutboundAction) → Verletzt, OPTIONAL_FEATURE_NOT_SUPPORTEDIch hab bereits über die Microsoft Dokumentation nachgeschaut ob es Kompatibilitätsprobleme geben könnte, weil ich Windows 11 25H2 nutze aber laut der Doku sollte Windows 10, version 1709 [10.0.16299] and later kein Problem sein.
Die Prioriäten der Richtlinien habe ich entsprechend angepasst, aber auch schon die Prio. 1 Richtlinie "Windows Group Policy Definitions" mit dem EdgeAdmx149 CSP wird nicht angewendet, weil OPTIONAL_FEATURE_NOT_SUPPORTED.
Mache ich grundlegend etwas falsch, oder woran kann das liegen? Ist mein erster Versuch mit Relution + Windows.
-
@Martin-Eulitz Moin, danke erstmal für deine Vorarbeit!
Ich hab gerade ein frisch eingeschriebenenes Windows-Notebook aufgesetzt aber nach dem Import der Richtlinien musste ich leider feststellen, dass rund 80% der CSPs nicht angewendet werden entweder (1) COMMAND_NOT_ALLOWED oder (2) OPTIONAL_FEATURE_NOT_SUPPORTED
Zu 1):
Betrifft die meisten CSPs.Zu 2):
Benutzerdefinierte CSP (DefaultOutboundAction) → Verletzt, OPTIONAL_FEATURE_NOT_SUPPORTEDIch hab bereits über die Microsoft Dokumentation nachgeschaut ob es Kompatibilitätsprobleme geben könnte, weil ich Windows 11 25H2 nutze aber laut der Doku sollte Windows 10, version 1709 [10.0.16299] and later kein Problem sein.
Die Prioriäten der Richtlinien habe ich entsprechend angepasst, aber auch schon die Prio. 1 Richtlinie "Windows Group Policy Definitions" mit dem EdgeAdmx149 CSP wird nicht angewendet, weil OPTIONAL_FEATURE_NOT_SUPPORTED.
Mache ich grundlegend etwas falsch, oder woran kann das liegen? Ist mein erster Versuch mit Relution + Windows.
Kann leider meinen Post nicht mehr bearbeiten.
EDIT:
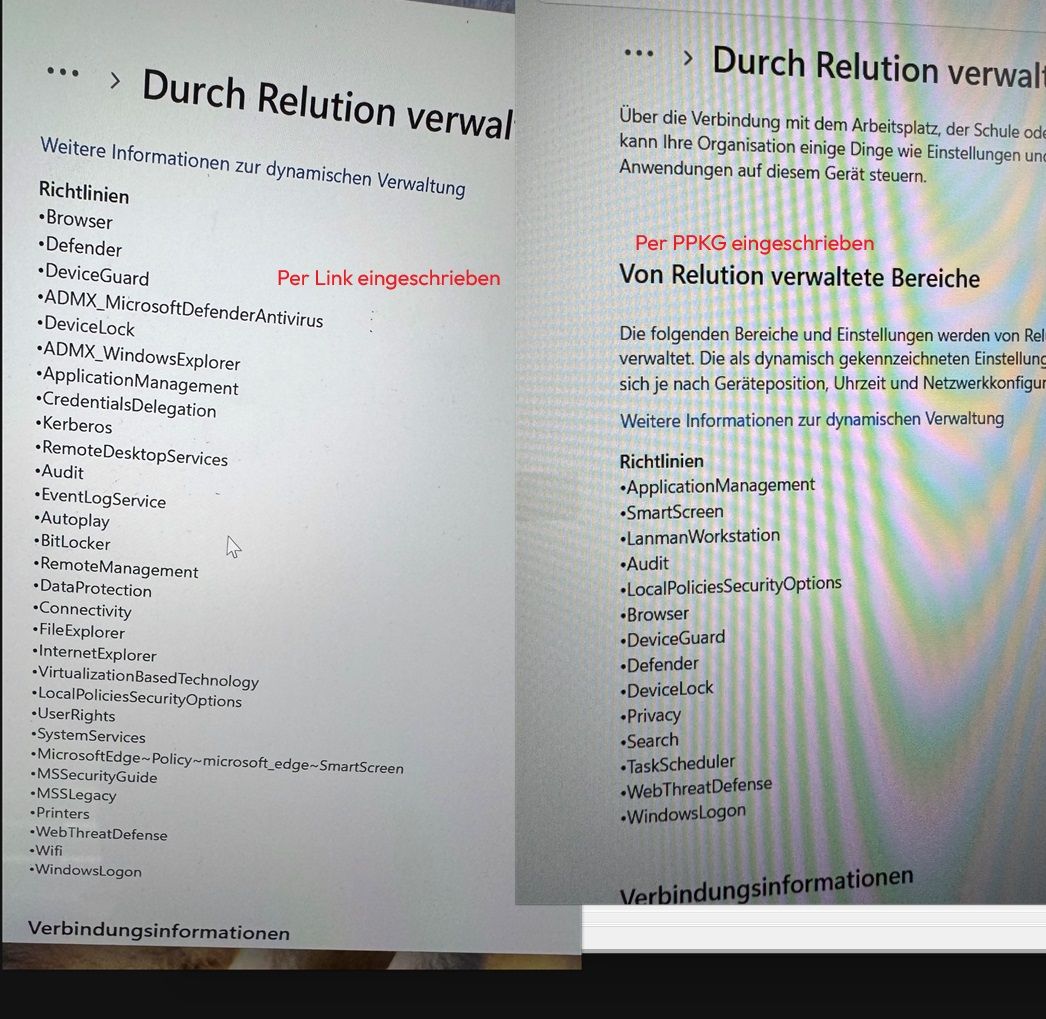
Ich vermute es hängt mit meiner Art der Einschreibung zusammen. Derzeitig probiere ich die Geräte direkt per PPKG (siehe hier) einzuschreiben, dabei werden scheinbar aber nicht alle benötigten Richtlinien automatisch von Relution installiert. Ein zweites Gerät mit normaler Einschreibung über den generierten Link bezieht alle benötigten Richtlinien sodass auch alle CSPs angewendet werden können und das Gerät sich Konform meldet.
-
Hallo Joel,
das Problem ist, dass das Gerät immer mit dem aktuell angemeldeten Benutzer eingeschrieben wird. Wenn du das mit einer PPKG-Datei im Installationsprozess von Windows machst, erfolgt die Einschreibung mit dem Benutzer "defaultuser0". Das funktioniert auch soweit, aber leider wird dieser Benutzer nach ca. einer Stunde automatisch von Windows gelöscht und Relution kann keine CSP-Befehle mehr an das Gerät senden.
Ich habe hier im Forum schon ein paar Anleitungen geschrieben, wie man das umgehen kann. Die aktuellste findest du hier: https://community.relution.io/topic/63/vollautomatische-erstkonfiguration-und-einschreibung-in-relution-webdav-version
PS: Ich erstelle gerade die Security Baselines für 25H2. Sobald diese fertig ist, stelle ich sie hier online.
-
Ich habe die CSP's für Windows 11 25H2 und Edge v150 angepasst. Da die Anwendung meiner ca. 500 CSP's fast 10 Minuten gedauert hat, habe ich bei dieser Version alles CSP's in jeweils eine Richtline gepackt. Insgesamt sind es 5 Richtlinien, die in folgender Reihenfolge angewendet werden müssten:
- Win11 25H2 Basis
- Win11 25H2 Sicherheit
- Win11 25H2 Individual
- Edge v139 Sicherheit
- Edge v150 Individual
PS: Ich nutzte ausschließlich benutzerdefinierte CSP's, um nicht mit den eingebauten CSP's von Relution durcheinander zu kommen.
-
Win11 25H2 Basis
Diese Richtline stellt zunächst die Windows-Version fest auf Win11 25H2 ein. Sie ermöglicht später die Anwendung von CSP's, die eigentlich nur für Win11 Enterprise ziehen würden (EduPolicies). Vor allem ist sie aber Grundlage um CSP's für den Edge-Browser in der jeweils neusten Version anwenden zu können. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-configuration-service-provider
https://learn.microsoft.com/en-us/windows/client-management/mdm/sharedpc-csp#setedupolicies
https://learn.microsoft.com/en-us/deployedge/configure-edge-with-mdm#create-an-oma-uri-for-microsoft-edge-policiesDie benutzerdefinierten CSP findet ihr bei Codeberg
-
Win11 25H2 Sicherheit
Diese Richtline setzt die Windows MDM Security Baseline von Microsoft in der Version 25H2 um. Die ID's 21, 61, 238, 240, 246, 247, 248 ziehen nur für Enterprise-Versionen und/oder nur im Benutzerkontext. Die ID 42 erzwingt die Verschlüsselung aller USB-Sticks. Die ID's 243 und 244 setzen bei jeder Aktualisierung irgendeiner Richtlinie in Relution das Windows Passwort zurück. Die ID 293 bringt ohne Entra-ID einen Fehler. Am Besten ihr nehmt die Version "Win11 Pro Computer". Dort habe ich schon alle o.a. ID's entfernt. Die zweite Version "Win11 EE Computer & User" enthält alle ID's. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-configuration-service-provider
https://learn.microsoft.com/en-us/intune/device-security/security-baselines/ref-windows-mdm-settings?pivots=mdm-25h2Die benutzerdefinierten CSP findet ihr bei Codeberg
-
Win11 25H2 Individual
Diese Richtlinie setzt meinen individuellen Einstellungen für Windows 11 25H2 um. Sie enthält Einstellungen zum Desktop,- und Sperrbildschirmhintergrund, Startmenü und Taskleiste, Accountanmeldungen und meine Applocker-Richtlinien. Ihr müsst auf jeden Fall den Pfad vom Desktop,- und Sperrbildschirmhintergrund anpassen, da ihr ansonsten unser Logo als Desktophintergrund bekommt! Schaut euch auch die Applocker-Richtlinien genau an, da ich hier ein paar Apps bzw. deren Installation auf die harte Tour unterbinde (Microsoft-Account, OneDrive, Copilot, Neues Outlook und Winget für Benutzer und ein paar mehr). Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-configuration-service-provider
https://learn.microsoft.com/en-us/windows/security/application-security/application-control/app-control-for-business/applocker/applocker-overviewDie benutzerdefinierten CSP findet ihr bei Codeberg
-
Edge v139 Sicherheit
Diese Richtline setzt die Microsoft Edge Security Baseline von Microsoft in der Version 139 um. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/deployedge/configure-edge-with-mdm
https://learn.microsoft.com/en-us/deployedge/microsoft-edge-policies
https://learn.microsoft.com/en-us/intune/device-security/security-baselines/ref-v2-edge-settings?pivots=edge-v139Die benutzerdefinierten CSP findet ihr bei Codeberg
-
Edge v150 Individual
Diese Richtlinie setzt meinen individuellen Einstellungen für Microsoft Edge um. Ich schalte mit dieser Richtlinie alles ab, was abzuschalten geht. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/deployedge/configure-edge-with-mdm
https://learn.microsoft.com/en-us/deployedge/microsoft-edge-policiesDie benutzerdefinierten CSP findet ihr bei Codeberg
Hey! Du scheinst an dieser Unterhaltung interessiert zu sein, hast aber noch kein Konto.
Hast du es satt, bei jedem Besuch durch die gleichen Beiträge zu scrollen? Wenn du dich für ein Konto anmeldest, kommst du immer genau dorthin zurück, wo du zuvor warst, und kannst dich über neue Antworten benachrichtigen lassen (entweder per E-Mail oder Push-Benachrichtigung). Du kannst auch Lesezeichen speichern und Beiträge positiv bewerten, um anderen Community-Mitgliedern deine Wertschätzung zu zeigen.
Mit deinem Input könnte dieser Beitrag noch besser werden 💗
Registrieren Anmelden