
Benutzerdefinierte CSP
-
@Martin-Eulitz Hallo ich habe hierzu eine Rückfrage. Wenn ich die von dir bereitgestellten Dateien runterlade weiß ich ehrlich gesagt nicht wie ich diese öffnen soll. Sie sind vom Typ REXP und zeigen beim Öffnen mit Notepad++ nur Kauderwelsch an. Und ich wurde an keiner Stelle dazu aufgefordert ein Passwort einzugeben. Somit weiß ich nicht, wie ich an den vermeintlichen SyncML rankomme. Tut mir leid, falls dies eine absolute Anfängerfrage ist.
 Vielen Dank für deine ganzen Beiträge. Ohne diese wäre ich schon oft aufgeschmissen gewesen.
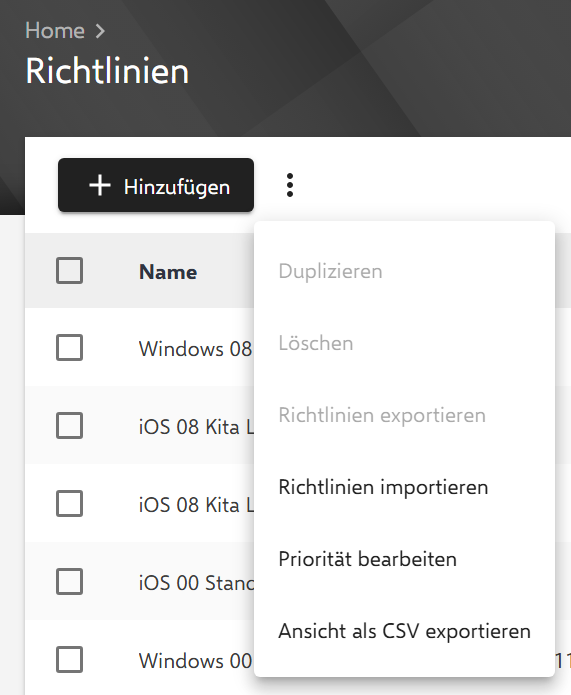
@Caroline-Linde Hallo Caroline, du kannst diese Dateien einfach in Relution unter Richtlinien importieren (Passwort: "Relution"):
Gruß Martin
-
@Caroline-Linde Hallo Caroline, du kannst diese Dateien einfach in Relution unter Richtlinien importieren (Passwort: "Relution"):
Gruß Martin
@Martin-Eulitz Moin, danke erstmal für deine Vorarbeit!
Ich hab gerade ein frisch eingeschriebenenes Windows-Notebook aufgesetzt aber nach dem Import der Richtlinien musste ich leider feststellen, dass rund 80% der CSPs nicht angewendet werden entweder (1) COMMAND_NOT_ALLOWED oder (2) OPTIONAL_FEATURE_NOT_SUPPORTED
Zu 1):
Betrifft die meisten CSPs.Zu 2):
Benutzerdefinierte CSP (DefaultOutboundAction) → Verletzt, OPTIONAL_FEATURE_NOT_SUPPORTEDIch hab bereits über die Microsoft Dokumentation nachgeschaut ob es Kompatibilitätsprobleme geben könnte, weil ich Windows 11 25H2 nutze aber laut der Doku sollte Windows 10, version 1709 [10.0.16299] and later kein Problem sein.
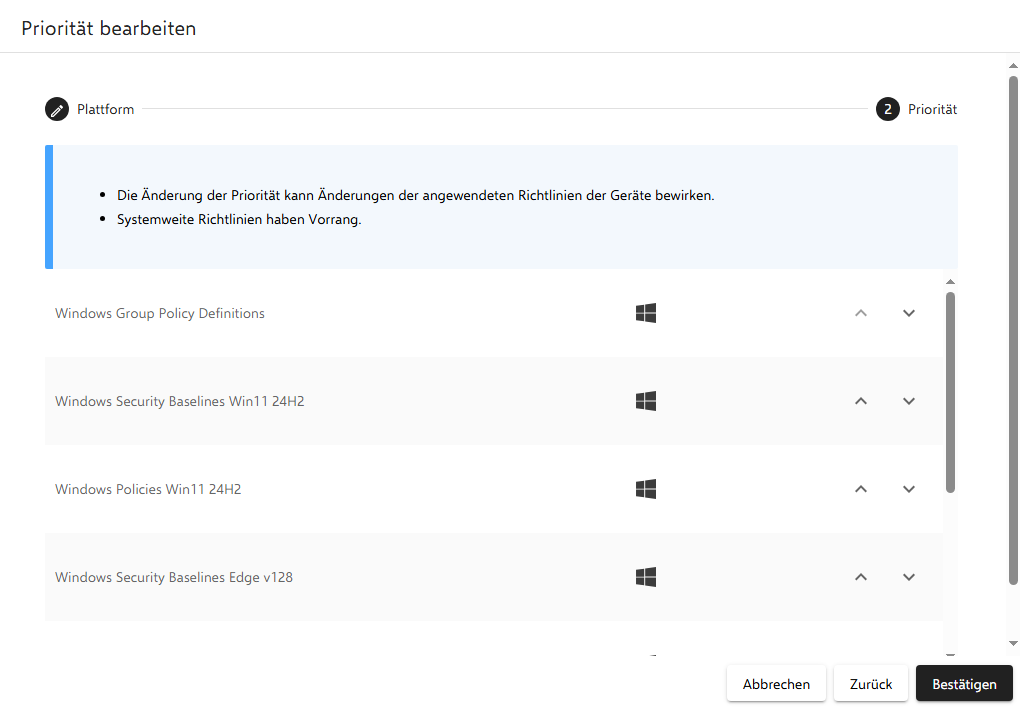
Die Prioriäten der Richtlinien habe ich entsprechend angepasst, aber auch schon die Prio. 1 Richtlinie "Windows Group Policy Definitions" mit dem EdgeAdmx149 CSP wird nicht angewendet, weil OPTIONAL_FEATURE_NOT_SUPPORTED.
Mache ich grundlegend etwas falsch, oder woran kann das liegen? Ist mein erster Versuch mit Relution + Windows.
-
@Martin-Eulitz Moin, danke erstmal für deine Vorarbeit!
Ich hab gerade ein frisch eingeschriebenenes Windows-Notebook aufgesetzt aber nach dem Import der Richtlinien musste ich leider feststellen, dass rund 80% der CSPs nicht angewendet werden entweder (1) COMMAND_NOT_ALLOWED oder (2) OPTIONAL_FEATURE_NOT_SUPPORTED
Zu 1):
Betrifft die meisten CSPs.Zu 2):
Benutzerdefinierte CSP (DefaultOutboundAction) → Verletzt, OPTIONAL_FEATURE_NOT_SUPPORTEDIch hab bereits über die Microsoft Dokumentation nachgeschaut ob es Kompatibilitätsprobleme geben könnte, weil ich Windows 11 25H2 nutze aber laut der Doku sollte Windows 10, version 1709 [10.0.16299] and later kein Problem sein.
Die Prioriäten der Richtlinien habe ich entsprechend angepasst, aber auch schon die Prio. 1 Richtlinie "Windows Group Policy Definitions" mit dem EdgeAdmx149 CSP wird nicht angewendet, weil OPTIONAL_FEATURE_NOT_SUPPORTED.
Mache ich grundlegend etwas falsch, oder woran kann das liegen? Ist mein erster Versuch mit Relution + Windows.
Kann leider meinen Post nicht mehr bearbeiten.
EDIT:
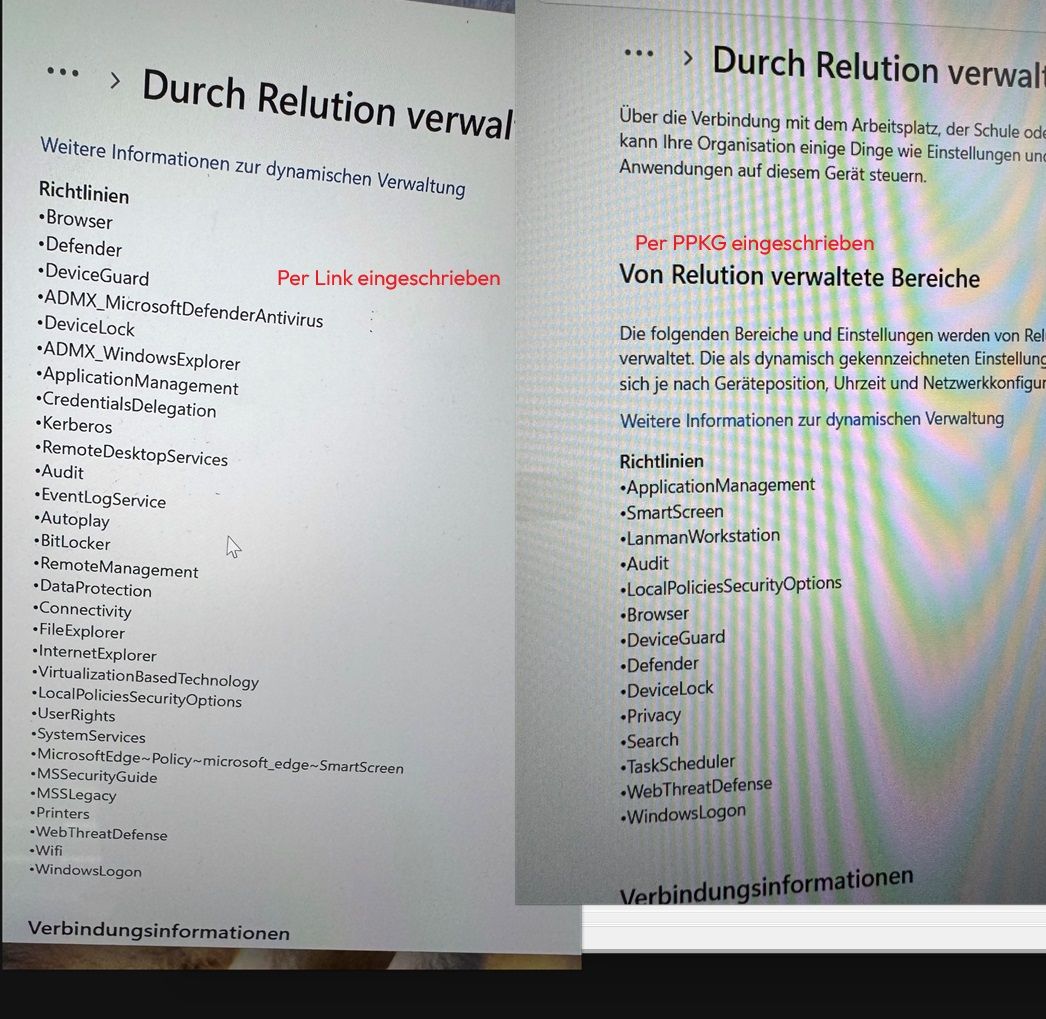
Ich vermute es hängt mit meiner Art der Einschreibung zusammen. Derzeitig probiere ich die Geräte direkt per PPKG (siehe hier) einzuschreiben, dabei werden scheinbar aber nicht alle benötigten Richtlinien automatisch von Relution installiert. Ein zweites Gerät mit normaler Einschreibung über den generierten Link bezieht alle benötigten Richtlinien sodass auch alle CSPs angewendet werden können und das Gerät sich Konform meldet.
-
Hallo Joel,
das Problem ist, dass das Gerät immer mit dem aktuell angemeldeten Benutzer eingeschrieben wird. Wenn du das mit einer PPKG-Datei im Installationsprozess von Windows machst, erfolgt die Einschreibung mit dem Benutzer "defaultuser0". Das funktioniert auch soweit, aber leider wird dieser Benutzer nach ca. einer Stunde automatisch von Windows gelöscht und Relution kann keine CSP-Befehle mehr an das Gerät senden.
Ich habe hier im Forum schon ein paar Anleitungen geschrieben, wie man das umgehen kann. Die aktuellste findest du hier: https://community.relution.io/topic/63/vollautomatische-erstkonfiguration-und-einschreibung-in-relution-webdav-version
PS: Ich erstelle gerade die Security Baselines für 25H2. Sobald diese fertig ist, stelle ich sie hier online.
-
Ich habe die CSP's für Windows 11 25H2 und Edge v150 angepasst. Da die Anwendung meiner ca. 500 CSP's fast 10 Minuten gedauert hat, habe ich bei dieser Version alles CSP's in jeweils eine Richtline gepackt. Insgesamt sind es 5 Richtlinien, die in folgender Reihenfolge angewendet werden müssten:
- Win11 25H2 Basis
- Win11 25H2 Sicherheit
- Win11 25H2 Individual
- Edge v139 Sicherheit
- Edge v150 Individual
PS: Ich nutzte ausschließlich benutzerdefinierte CSP's, um nicht mit den eingebauten CSP's von Relution durcheinander zu kommen.
-
Win11 25H2 Basis
Diese Richtline stellt zunächst die Windows-Version fest auf Win11 25H2 ein. Sie ermöglicht später die Anwendung von CSP's, die eigentlich nur für Win11 Enterprise ziehen würden (EduPolicies). Vor allem ist sie aber Grundlage um CSP's für den Edge-Browser in der jeweils neusten Version anwenden zu können. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-configuration-service-provider
https://learn.microsoft.com/en-us/windows/client-management/mdm/sharedpc-csp#setedupolicies
https://learn.microsoft.com/en-us/deployedge/configure-edge-with-mdm#create-an-oma-uri-for-microsoft-edge-policiesDie benutzerdefinierten CSP findet ihr bei Codeberg
-
Win11 25H2 Sicherheit
Diese Richtline setzt die Windows MDM Security Baseline von Microsoft in der Version 25H2 um. Die ID's 21, 61, 238, 240, 246, 247, 248 ziehen nur für Enterprise-Versionen und/oder nur im Benutzerkontext. Die ID 42 erzwingt die Verschlüsselung aller USB-Sticks. Die ID's 243 und 244 setzen bei jeder Aktualisierung irgendeiner Richtlinie in Relution das Windows Passwort zurück. Die ID 293 bringt ohne Entra-ID einen Fehler. Am Besten ihr nehmt die Version "Win11 Pro Computer". Dort habe ich schon alle o.a. ID's entfernt. Die zweite Version "Win11 EE Computer & User" enthält alle ID's. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-configuration-service-provider
https://learn.microsoft.com/en-us/intune/device-security/security-baselines/ref-windows-mdm-settings?pivots=mdm-25h2Die benutzerdefinierten CSP findet ihr bei Codeberg
-
Win11 25H2 Individual
Diese Richtlinie setzt meinen individuellen Einstellungen für Windows 11 25H2 um. Sie enthält Einstellungen zum Desktop,- und Sperrbildschirmhintergrund, Startmenü und Taskleiste, Accountanmeldungen und meine Applocker-Richtlinien. Ihr müsst auf jeden Fall den Pfad vom Desktop,- und Sperrbildschirmhintergrund anpassen, da ihr ansonsten unser Logo als Desktophintergrund bekommt! Schaut euch auch die Applocker-Richtlinien genau an, da ich hier ein paar Apps bzw. deren Installation auf die harte Tour unterbinde (Microsoft-Account, OneDrive, Copilot, Neues Outlook und Winget für Benutzer und ein paar mehr). Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/windows/client-management/mdm/policy-configuration-service-provider
https://learn.microsoft.com/en-us/windows/security/application-security/application-control/app-control-for-business/applocker/applocker-overviewDie benutzerdefinierten CSP findet ihr bei Codeberg
-
Edge v139 Sicherheit
Diese Richtline setzt die Microsoft Edge Security Baseline von Microsoft in der Version 139 um. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/deployedge/configure-edge-with-mdm
https://learn.microsoft.com/en-us/deployedge/microsoft-edge-policies
https://learn.microsoft.com/en-us/intune/device-security/security-baselines/ref-v2-edge-settings?pivots=edge-v139Die benutzerdefinierten CSP findet ihr bei Codeberg
-
Edge v150 Individual
Diese Richtlinie setzt meinen individuellen Einstellungen für Microsoft Edge um. Ich schalte mit dieser Richtlinie alles ab, was abzuschalten geht. Falls ihr genau wissen möchtet, was die einzelnen Einstellungen bewirken, ist die KI eine gute Hilfe oder ihr schaut euch die Doku bei Microsoft an:
https://learn.microsoft.com/en-us/deployedge/configure-edge-with-mdm
https://learn.microsoft.com/en-us/deployedge/microsoft-edge-policiesDie benutzerdefinierten CSP findet ihr bei Codeberg
Hey! Du scheinst an dieser Unterhaltung interessiert zu sein, hast aber noch kein Konto.
Hast du es satt, bei jedem Besuch durch die gleichen Beiträge zu scrollen? Wenn du dich für ein Konto anmeldest, kommst du immer genau dorthin zurück, wo du zuvor warst, und kannst dich über neue Antworten benachrichtigen lassen (entweder per E-Mail oder Push-Benachrichtigung). Du kannst auch Lesezeichen speichern und Beiträge positiv bewerten, um anderen Community-Mitgliedern deine Wertschätzung zu zeigen.
Mit deinem Input könnte dieser Beitrag noch besser werden 💗
Registrieren Anmelden